BadUSB(下):来者不善,如何预防?
在上一篇文章中,泡泡解析了BadUSB的攻击原理。这一篇文章中,我们将详细介绍BadUSB漏洞的预防手段。
在热播美剧《纸牌屋》(House of cards)第二季中,黑客 Gavin Orsay交给先驱报主编 Lucas Goodwin 一个含有复杂代码的U盘,利用采访之便将其插在美国电信服务器上,最后成功的获得服务器控制权,得以监控三千两百万名美国电信用户的通话记录和坐标定位,虽然剧情纯属虚构,但利用USB漏洞进行攻击的概念已并不陌生。
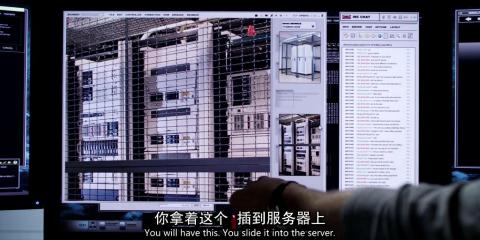
(美剧《纸牌屋》)
如果是对嵌入设备稍有了解或时常关注计算机安全的朋友就会发现,这次引起广泛关注的USB漏洞其实在几年前就暴露出来了。普通网友随便通过搜索引擎就可以发现在四五年前就有诸如“苹果IOS暴USB漏洞,可通过充电器植入病毒”,“小心!普通USB竟可以成为黑客攻击利器”之类的诸多关于USB漏洞的文章。2010年左右,这种通过U盘伪装成为USB键盘输入恶意代码的攻击方式就已经相当成熟,并将这种攻击方式称为“Teensy HID攻击”,随便就可以通过搜索引擎找到实现这种攻击方式的详细过程和步骤。
一个国外黑客网站已经将其制作成了一个名为“USB Rubber Ducky”(大黄鸭U盘)的商业产品进行销售,全世界任何一个人只要花费不到30美元就可以获得上述工具,并通过网站上的诸多教程案例轻易的获得攻击代码,使得一名并不具备高深计算机知识的普通网民就可以利用USB漏洞达到目的。
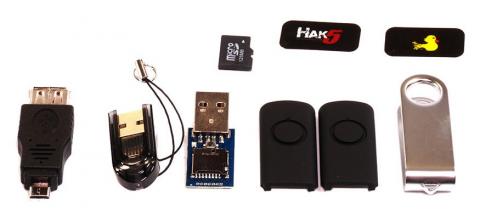
(USB Rubber Ducky 的配件一览)
因此Lwn.net的站长Jake Edge在文章《BadUSB: Clever but not novel》一文中提出:所谓BadUSB漏洞唯一的新意在于,它显示了如何将一个普通的USB设备转变为USB Rubber Ducky,这能让你省下购买它的几十美元,这个漏洞并没有什么像宣传的那样可怕。
综上,USB漏洞作为一个很早就发现的漏洞一直就存在,只不过原有的HID攻击或USB Rubber Ducky 都必须向 USB 设备中植入一个攻击芯片,需要硬件改造,而BadUSB对其进行改良,直接对普通USB设备固件进行逆向重写来达到相同的上述目的,同时还可以虚拟成网卡进行 DNS劫持攻击,以及隐藏在启动盘中发起攻击等等,并具备传染其它设备的可行性,制造成本和门槛更加低廉和降低,攻击手段更加丰富,正因如此,BadUSB才能将一个老生常谈的漏洞再次提交到BlackHat大会进行展示。
再者,BadUSB的危害性其实也没有媒体宣传的如此严重:首先,各大USB设备厂家在设计产品时为了控制成本,固件系统的大小以及芯片的主频都限制的极为有效,这将大大限制漏洞攻击的手段。其次,各大厂商编写的固件系统都各不一样,甚至防止恶意改写进行了加密措施,因此是不可能存在通过U盘感染主机后将其他接驳的各品牌摄像头,USB网卡或鼠标都感染的可能性,这也是为什么该漏洞存在四五年之久的情况下,各大USB厂商并没有采取进一步措施对固件读写进行严格限制的原因之一。最后,当U盘等设备通过漏洞侵入系统并运行所携带的恶意代码时,仍然需要向安全级别较高的Mac和Linxu系统申请权限,导致其破坏性大为降低。
事实上,在BlackHat上众多观众都很好奇并不断追问Karsten Nohl 和 Jakob Lell逆向编写USB固件的方法,但两人都三缄其口没有透露。
著名台湾安全厂商趋势科技资深技术顾问简胜财表示:病毒感染与USB装置的ROM(固件)大小与使用权限有关,当ROM太小或者设置了只读权限,都会导致病毒感染失败,因此,通常由硬件传播的病毒流动性都不高。
所以,各位读者无需对这个已存在许久的漏洞过分的谨慎和悲观,不要随意使用来路不明的USB设备接驳在重要的主机上,养成一个良好的使用电脑的习惯比什么都重要。(全文完)
参考文章:
- Hackers can tap USB devices in new attacks, researcher warns
- 代号为 ‘BadUSB’ 的 USB 漏洞具体是何情况,有多大危害?
- BadUSB, keynote controversy: Black Hat USA 2014 videos now online
- Why the Security of USB Is Fundamentally Broken
- Taking USB Attacks To The Next Level
- BadUSB: Clever but not novel
- BadUSB - On Accessories that Turn Evil